Une panne informatique peut interrompre l’activité d’une entreprise en quelques minutes. Un serveur inaccessible, un logiciel métier bloqué ou une connexion Internet défaillante suffit parfois à empêcher les collaborateurs de travailler, les commandes d’être traitées ou les clients d’obtenir une réponse. Au-delà des pertes de productivité, ces incidents peuvent entraîner des retards de livraison, des coûts supplémentaires et une dégradation de la relation commerciale. Pourtant, une partie importante des interruptions peut être évitée grâce à une maintenance régulière et à une meilleure organisation des systèmes informatiques. L’enjeu consiste à identifier les points de fragilité avant qu’ils ne provoquent un arrêt de l’activité.
Identifier les principales causes des pannes informatiques
Les incidents informatiques peuvent avoir des origines très différentes. Une défaillance matérielle, un disque de stockage endommagé ou une alimentation électrique instable peuvent rendre un équipement inutilisable. Les problèmes logiciels sont également fréquents, notamment lorsqu’une mise à jour provoque une incompatibilité avec une application professionnelle. À ces difficultés s’ajoutent les erreurs de configuration, les problèmes de réseau et les manipulations involontaires des utilisateurs. Comprendre ces causes permet de mettre en place des mesures de prévention adaptées plutôt que de multiplier les interventions d’urgence.
Le vieillissement du matériel représente un facteur de risque souvent sous-estimé. Un ordinateur peut continuer à fonctionner plusieurs années tout en devenant progressivement moins fiable et moins compatible avec les logiciels récents. Les serveurs et les équipements réseau sont particulièrement sensibles à cette problématique, car leur défaillance peut toucher simultanément plusieurs services. Il est donc utile de tenir un inventaire du parc informatique comprenant les dates d’achat, les garanties et les échéances de support. Cette visibilité facilite le remplacement anticipé des équipements les plus critiques.
Mettre en place une maintenance informatique préventive
La maintenance préventive consiste à vérifier régulièrement l’état des équipements et des logiciels afin de détecter les anomalies avant qu’elles ne deviennent bloquantes. Elle comprend notamment le contrôle des espaces de stockage, la surveillance des performances et l’examen des journaux d’erreurs. Les mises à jour des systèmes d’exploitation et des applications font également partie de cette démarche. Elles permettent de corriger des dysfonctionnements connus et de réduire certaines vulnérabilités de sécurité. Leur déploiement doit toutefois être organisé pour éviter qu’une modification non testée ne perturbe les outils utilisés quotidiennement.
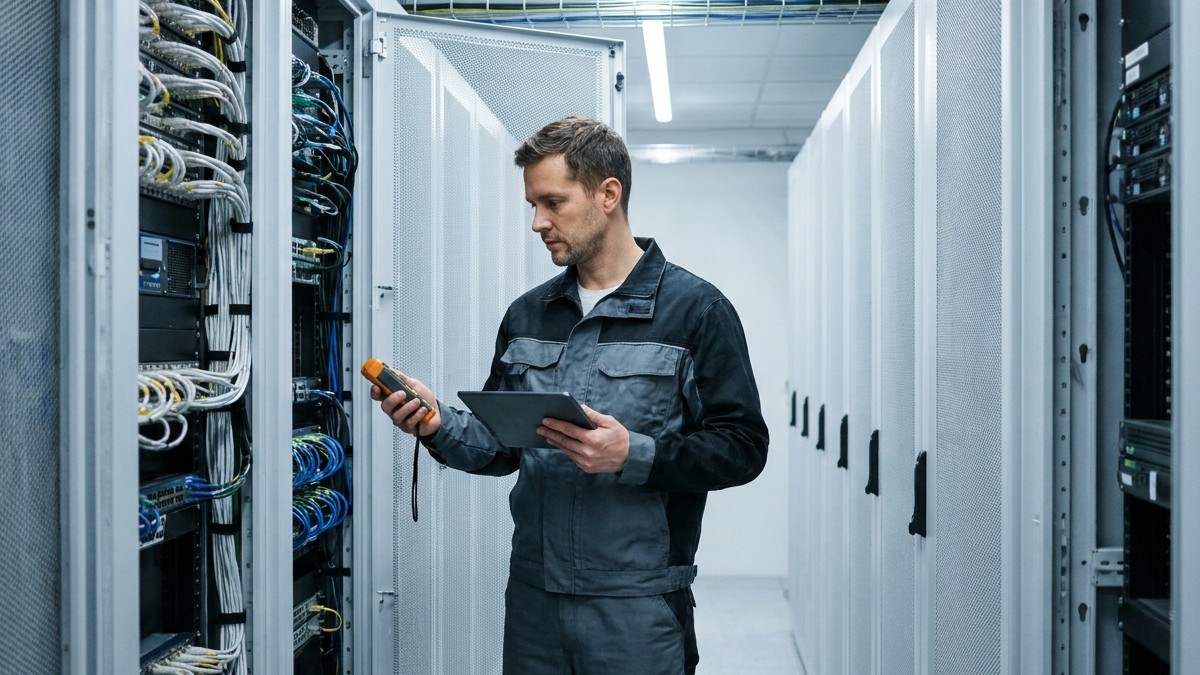
La fréquence des contrôles dépend de la taille de l’entreprise et de la criticité de son infrastructure. Un serveur hébergeant un logiciel de gestion essentiel nécessite généralement une surveillance plus étroite qu’un poste informatique utilisé occasionnellement. Les alertes automatiques peuvent signaler une saturation du stockage, une température anormale ou l’arrêt d’un service. Ces informations permettent aux équipes techniques d’intervenir avant que les utilisateurs ne constatent une interruption. Pour être efficace, la maintenance doit s’appuyer sur un calendrier défini et sur un suivi documenté des interventions réalisées.
Surveiller les équipements et les services critiques
Tous les composants informatiques n’ont pas le même impact sur l’activité. Une panne affectant un poste isolé peut rester limitée, tandis qu’un problème sur le serveur central, le pare-feu ou le réseau peut immobiliser plusieurs dizaines de collaborateurs. Il est donc nécessaire d’identifier les équipements et les applications dont l’indisponibilité aurait les conséquences les plus importantes. Cette analyse doit intégrer les logiciels métiers, les outils de communication, les systèmes de stockage et les accès Internet. Elle permet ensuite de concentrer les moyens de surveillance sur les ressources réellement indispensables.
La supervision informatique repose sur des outils capables de contrôler en continu ou à intervalles réguliers le fonctionnement des systèmes. Un logiciel de monitoring peut notamment suivre la disponibilité des serveurs, l’utilisation des ressources et certains indicateurs de performance du réseau. Lorsqu’un seuil critique est atteint, une alerte est envoyée à la personne ou au prestataire chargé de l’exploitation. Cette surveillance ne supprime pas le risque de panne, mais elle réduit le délai entre l’apparition d’un problème et sa prise en charge. Il est important de vérifier régulièrement que les alertes fonctionnent et qu’elles sont adressées aux bons interlocuteurs.
Protéger les données grâce à une stratégie de sauvegarde fiable
Une panne matérielle peut être réparée ou compensée par le remplacement d’un équipement, mais la perte de données peut avoir des conséquences beaucoup plus durables. Les fichiers clients, les documents comptables, les bases de données et les informations de production doivent faire l’objet de sauvegardes adaptées à leur importance. Une stratégie courante consiste à conserver plusieurs copies des données sur des supports distincts, dont au moins une copie isolée ou protégée contre les modifications malveillantes. Cette organisation limite les risques liés à une défaillance matérielle, une erreur humaine ou une cyberattaque. Le choix des solutions dépend du volume de données, de leur sensibilité et du temps d’interruption acceptable.
La présence de sauvegardes ne garantit pas automatiquement la possibilité de reprendre l’activité. Des fichiers peuvent être incomplets, corrompus ou impossibles à restaurer dans les délais nécessaires. Il est donc indispensable de réaliser des tests de restauration pour vérifier leur intégrité et leur exploitabilité. L’entreprise doit également définir la quantité maximale de données qu’elle peut accepter de perdre et le délai dans lequel ses services doivent être rétablis. Ces objectifs permettent de déterminer la fréquence des sauvegardes et les moyens techniques nécessaires à leur restauration.
Réduire les risques liés aux cyberattaques
Les cyberattaques constituent une cause importante d’interruption des systèmes informatiques. Un rançongiciel peut rendre des fichiers inaccessibles, tandis qu’un compte compromis peut permettre à un attaquant de perturber certains services. Les conséquences peuvent dépasser la simple indisponibilité des postes de travail et toucher les sauvegardes, les applications ou les échanges avec les partenaires. La prévention repose notamment sur l’application des correctifs de sécurité, la protection des postes et la limitation des droits d’accès. Les comptes disposant de privilèges élevés doivent faire l’objet de mesures de sécurité renforcées.
L’authentification multifacteur constitue une protection particulièrement utile pour les messageries, les accès distants et les applications sensibles. Elle réduit le risque qu’un mot de passe compromis suffise à ouvrir une session non autorisée. La segmentation du réseau peut également limiter la propagation d’un incident entre différents équipements. Ces mesures doivent être complétées par une gestion rigoureuse des comptes utilisateurs, notamment lors des départs de salariés. Une politique de sécurité efficace reste proportionnée aux risques de l’entreprise et fait l’objet de vérifications régulières.
Anticiper les défaillances du réseau et de la connexion Internet
De nombreuses entreprises dépendent d’une connexion Internet stable pour accéder à leurs logiciels, communiquer avec leurs clients ou utiliser des services hébergés dans le cloud. Une coupure peut donc provoquer un arrêt d’activité même lorsque les ordinateurs et les serveurs fonctionnent normalement. Pour les structures particulièrement dépendantes de leurs outils en ligne, une connexion de secours peut être pertinente. Elle peut reposer sur un second opérateur ou sur une solution mobile adaptée aux besoins professionnels. L’intérêt de cette redondance dépend toutefois de la configuration du réseau et de la capacité à basculer rapidement d’un accès à l’autre.
Le réseau interne mérite la même attention que l’accès Internet. Des commutateurs vieillissants, une mauvaise configuration du Wi-Fi ou un câblage défectueux peuvent provoquer des interruptions difficiles à diagnostiquer. Une documentation précise des équipements et de leurs connexions facilite les interventions techniques. Il est également utile de vérifier la capacité du réseau lorsque de nouveaux logiciels ou équipements sont déployés. Une infrastructure correctement dimensionnée réduit les ralentissements et limite les incidents liés à la saturation.
Préparer un plan de continuité et de reprise d’activité
Même avec une maintenance rigoureuse, aucune entreprise ne peut éliminer totalement le risque de panne. Il est donc nécessaire de prévoir les actions à engager lorsqu’un service essentiel devient indisponible. Un plan de continuité d’activité définit les moyens permettant de maintenir les opérations prioritaires pendant un incident. Un plan de reprise d’activité précise les étapes nécessaires pour restaurer les systèmes et les données après une interruption majeure. Ces documents doivent être adaptés aux ressources disponibles et aux conséquences réelles d’un arrêt informatique.
La préparation commence par l’identification des activités qui doivent être rétablies en priorité. Une entreprise de distribution peut, par exemple, privilégier son système de gestion des commandes, tandis qu’un cabinet de services peut accorder une importance particulière à la messagerie et à l’accès aux dossiers clients. Les procédures doivent préciser les responsabilités, les contacts d’urgence et les solutions temporaires envisageables. Elles gagnent à être testées au moyen d’exercices réalistes, notamment pour vérifier les délais de restauration. Un plan qui n’a jamais été testé risque de révéler ses limites au moment où l’entreprise en a le plus besoin.
Former les collaborateurs aux bonnes pratiques informatiques
Les utilisateurs jouent un rôle important dans la prévention des incidents. Une mauvaise manipulation, l’installation d’un logiciel non autorisé ou l’ouverture d’une pièce jointe malveillante peut compromettre le fonctionnement d’un poste ou d’un service. La formation doit donc expliquer les risques courants et les comportements à adopter sans imposer des procédures inutilement complexes. Les collaborateurs doivent notamment savoir reconnaître les tentatives d’hameçonnage et signaler rapidement les messages suspects. Une sensibilisation régulière est généralement plus efficace qu’une formation unique réalisée lors de l’embauche.
Le signalement des anomalies constitue également un élément essentiel de la prévention. Un ordinateur qui redémarre fréquemment, une application qui ralentit ou des erreurs inhabituelles peuvent annoncer un problème plus important. Les salariés doivent disposer d’un moyen simple pour contacter le support informatique et décrire les difficultés rencontrées. Il est préférable d’encourager les signalements précoces plutôt que d’attendre que les outils deviennent inutilisables. Cette organisation permet aussi d’identifier les incidents récurrents et de rechercher des solutions durables.
Organiser efficacement le support informatique
Lorsqu’une panne survient, la rapidité de prise en charge dépend largement de l’organisation du support. Une entreprise doit savoir qui contacter, comment déclarer un incident et quelles informations transmettre pour faciliter le diagnostic. La mise en place d’un système de tickets permet de centraliser les demandes et de suivre leur résolution. Les incidents peuvent ensuite être classés selon leur urgence et leur impact sur l’activité. Cette méthode évite qu’un problème majeur soit traité comme une simple demande d’assistance individuelle.
Les entreprises qui ne disposent pas d’une équipe informatique interne peuvent confier tout ou partie de ces missions à un prestataire spécialisé. Le contrat doit préciser les services couverts, les plages d’intervention et les engagements de prise en charge. Il est important de distinguer le délai de réponse du délai de résolution, car une intervention rapide ne signifie pas nécessairement que le service sera immédiatement rétabli. La documentation des configurations, des accès et des équipements facilite également la continuité du support. Une relation suivie avec un interlocuteur technique permet de mieux anticiper les besoins et les risques liés à l’évolution du système d’information.
Maîtriser les coûts en anticipant les investissements informatiques
La prévention des pannes représente un investissement, mais les interruptions non maîtrisées peuvent générer des dépenses nettement plus importantes. Les coûts ne se limitent pas au remplacement d’un équipement défectueux : ils comprennent aussi le temps de travail perdu, les interventions d’urgence et les conséquences commerciales éventuelles. Il est donc utile d’évaluer le coût potentiel d’une indisponibilité pour les activités les plus sensibles. Cette estimation aide à déterminer les investissements prioritaires, qu’il s’agisse d’un serveur de secours, d’une meilleure solution de sauvegarde ou d’un renouvellement matériel. L’objectif n’est pas de multiplier les équipements, mais de réduire les risques les plus pénalisants.
Un budget informatique prévisionnel permet de répartir les dépenses dans le temps plutôt que de subir des remplacements imprévus. Il peut intégrer le renouvellement des postes, les licences logicielles, la maintenance, la cybersécurité et les solutions de continuité. Les indicateurs issus du support et de la supervision permettent d’ajuster ces prévisions en fonction des incidents réellement observés. Une augmentation des pannes sur une catégorie d’équipements peut, par exemple, justifier un remplacement anticipé. Cette approche donne à l’entreprise une meilleure visibilité sur ses dépenses tout en améliorant la fiabilité de ses outils.
Faire de la prévention informatique une démarche continue
Éviter les pannes informatiques qui paralysent une entreprise nécessite davantage qu’une intervention ponctuelle sur les équipements. La maintenance préventive, la surveillance des systèmes, les sauvegardes et la sécurité doivent fonctionner ensemble pour limiter les risques. L’organisation du support et la préparation de procédures de reprise permettent également de réduire les conséquences des incidents qui ne peuvent pas être évités. Ces mesures doivent évoluer avec les logiciels, les effectifs et les besoins opérationnels de l’entreprise. Une infrastructure fiable repose sur des contrôles réguliers et sur une connaissance précise des services indispensables à l’activité.
La priorité consiste à identifier les défaillances susceptibles de provoquer les interruptions les plus coûteuses. Une petite structure n’a pas nécessairement besoin des mêmes outils qu’une entreprise disposant de plusieurs sites, mais elle doit pouvoir accéder à ses données et reprendre ses opérations essentielles dans des délais acceptables. Des équipements correctement entretenus, des sauvegardes testées et des procédures connues des collaborateurs constituent déjà une base solide. En planifiant les investissements et en analysant les incidents rencontrés, l’entreprise améliore progressivement la disponibilité de son système informatique. Cette démarche permet de limiter les arrêts imprévus et de consacrer davantage de temps à son activité principale.